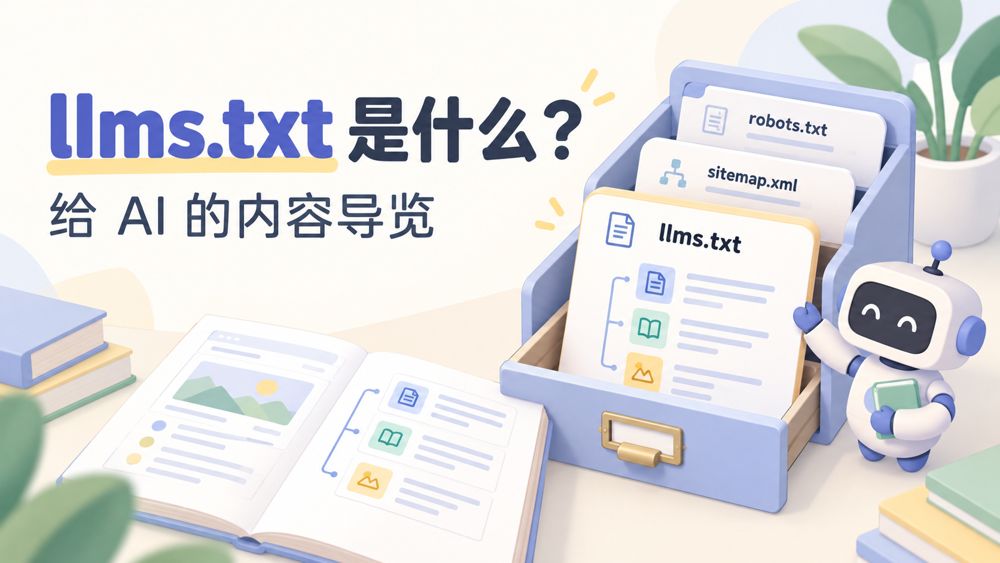
llms.txt 是什么?博客要不要加,它和 robots.txt 有什么区别?
llms.txt 为网站提供面向 AI 工具的内容导览,但不等于爬虫权限、搜索收录或引用保证。结合提案、文档平台现有做法和 Hexo 博客结构,说明它与 robots.txt、sitemap.xml 的区别,怎样编写、部署、自动维护及验证实际使用情况。
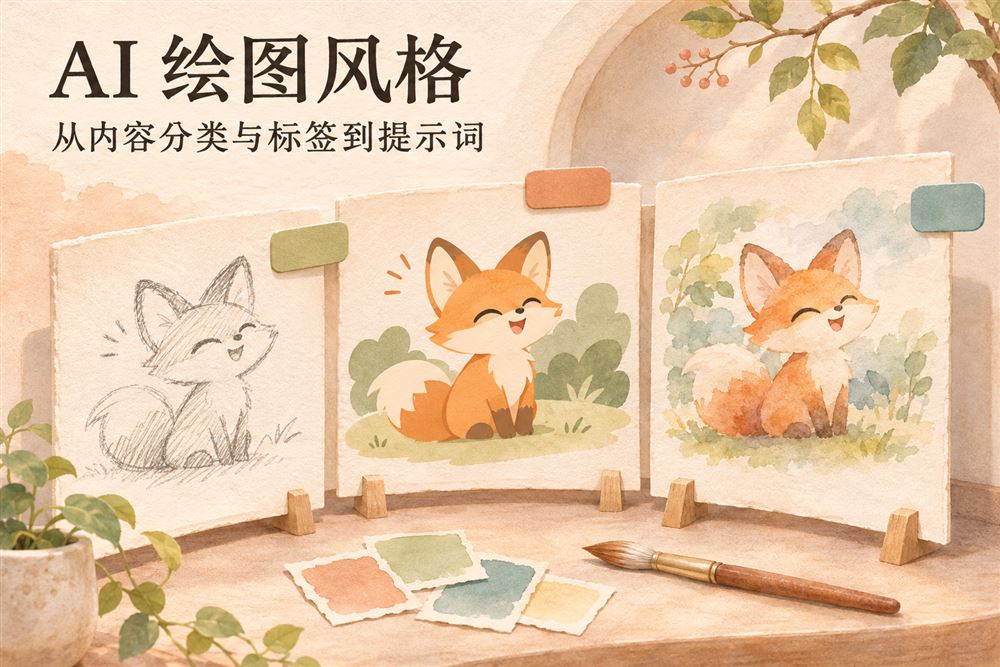
AI 绘图风格怎么定?从内容分类与标签到提示词
AI绘图风格怎样根据内容分类和标签选择?本文区分封面与正文插图的任务,给出不同内容方向、本站五类文章和常见标签组合的选图建议,结合提示词示例及82种风格图文卡片,说明如何把主题、用途和视觉特征转成具体需求。
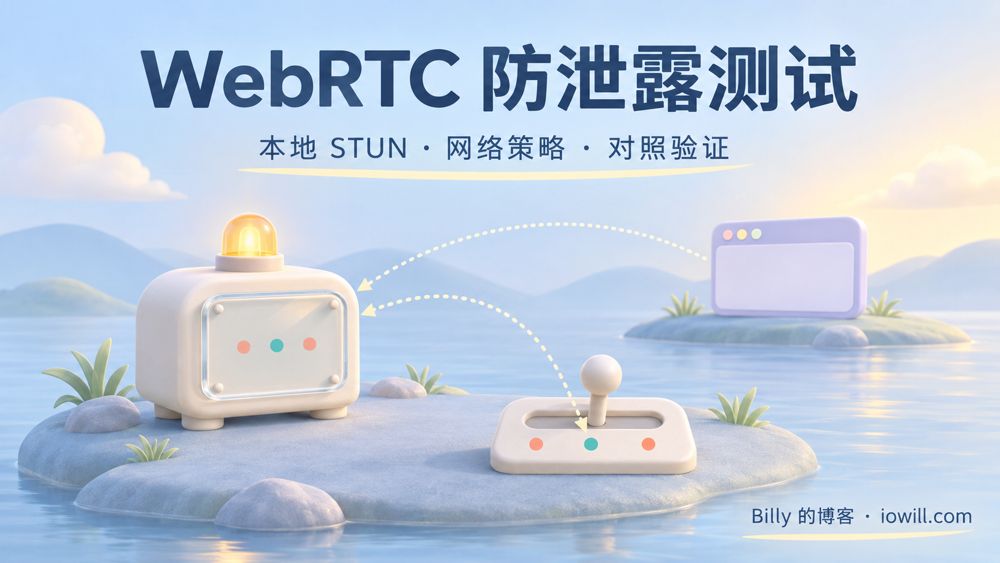
Chrome WebRTC 防泄露测试:用本地 STUN 验证网络策略
Chrome开启WebRTC防护后,怎样确认网络策略真正生效?本文提供本地STUN对照实验,分别检查服务端收包、页面ICE候选和API限制,记录指定版本的关开关结果,并说明测试内核、浏览器版本与兼容性边界。
Python 配置管理实践:原子写入、并发冲突与运行快照
Python配置使用临时文件和原子替换后,为什么仍可能覆盖其他窗口的修改?本文区分文件完整性、并发一致性与运行生效,结合路由设置案例和可运行示例,说明局部保存、基线比较、进程内锁及不可变快照的边界。
HTTP、HTTPS 与 SOCKS5 代理有什么区别?隧道与 DNS 解析详解
HTTP、HTTPS和SOCKS5代理有什么区别?本文拆解客户端到代理、代理到目标的连接过程,说明CONNECT隧道、目标TLS、认证与UDP边界,并用DNS解析示例解释为什么同一个SOCKS5地址在不同客户端可能表现不同。
Playwright 如何按域名分流?代理规则与浏览器配置实践
Playwright如何让指定域名走代理、其他请求直连?本文结合私有项目案例,说明浏览器代理配置、本地SOCKS5入口、域名匹配顺序、代理失败处理和配置快照,并提供可运行的规则示例,区分入口验证与真实出口验证。
AI Agent UI/UX 设计指南:视觉审美、交互体验与设计规范
AI Agent 如何参与 UI/UX 设计?从视觉审美、排版与色彩到任务流程、异常反馈和设计规范,结合原创页面示意说明设计令牌、组件复用、工作流与验证方法,并以 UX Engine 为工具案例,区分设计建议与实际测试结果。
AI Agent 改完代码后,如何做回归测试?从缺陷复现到行为评估
AI Agent改完代码后,如何确认旧功能没有退化?结合IBM回归测试说明,用可运行的Python示例讲清缺陷复现、测试基线、影响范围与失败排查,并区分软件回归测试和Agent工具调用、权限及最终状态的行为评估。
CDN 会误拦 AI Search 吗?从 WAF 规则到抓取日志排查
CDN会误拦AI搜索抓取吗?从机器人用途、WAF规则与挑战响应入手,结合Cloudflare官方文档说明如何核对请求身份、关联安全事件和源站日志,并在有限调整后复测,区分访问受阻、未收录与未被引用。
Git 什么时候应该创建新分支?从功能开发、Bug 修复到版本维护
Git什么时候应该创建新分支?按新功能、Bug修复、文档、实验和紧急维护判断任务边界,说明分支起点、未提交修改、已在main提交的处理,以及worktree、审查、合并与发版的区别。
AI Code Review 与人工代码审查:区别、边界与协作流程
AI Code Review和人工代码审查有什么区别,AI能替代Reviewer吗?从审查目标、上下文、误报漏报和合并责任出发,用可运行的小例子说明如何验证审查意见,并给出AI初审、人工复核、测试与合并的协作流程。
快手 Web Cookie 与会话管理实践:跨页面登录状态异常排查
快手Cookie已导入,为什么推荐页、直播或创作者中心仍显示未登录?结合ksDM实践,区分请求头与浏览器会话,拆解身份核对、多账号隔离、保留基准首页与任务新标签的实现,并说明跨页面登录结果的适用条件。
DeepInfer 是什么?DeepSeek 如何优化大模型推理效率
DeepInfer是什么,推理框架与模型有什么区别?从Prefill与Decode出发,解释计算内核、专家并行、异步调度、草稿验证及缓存复用如何影响推理效率,并说明吞吐量、响应延迟与结果一致性的边界。
Python 为什么适合 AI Agent?从工具调用到工作流编排
Python 在 AI Agent 中负责什么?本文从模型与程序的分工出发,解释工具调用、参数校验、异步 I/O、任务状态、工作流与 MCP,并用可运行的离线示例展示工具执行闭环,讨论选型、重试和执行边界。
GEO 信源生态与集中度:AI 搜索引用有多集中?
从 CN-GEO 数据拆解 AI 搜索的信源类型与 Top N 引用集中度,说明统计分母、平台差异和结论边界,并给出个人技术博客的引用观察方法。
Linux 服务器空间不足排查:磁盘容量、inode 与文件占用
Linux 线上服务器报 No space left on device 时,如何区分容量与 inode 耗尽,定位目录和大文件,解释 df 与 du 不一致、删除后空间不释放,排查日志、Docker 与数据库占用,并完成恢复验证、事后复盘和防复发措施。
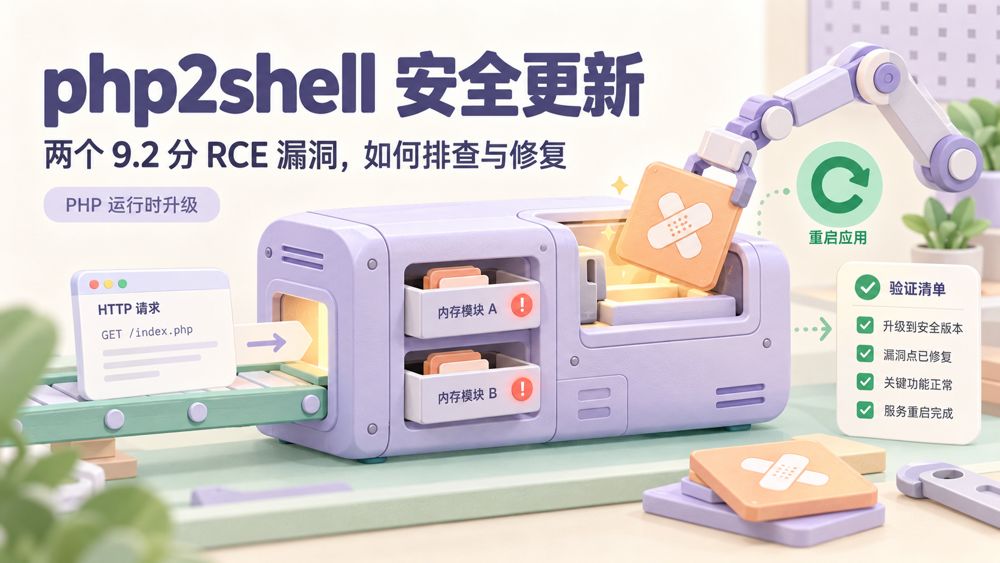
php2shell:PHP 两个 9.2 分 RCE 漏洞,站长如何排查与修复?
根据PHP官方公告与安全通告,解释php2shell两个CVSS v4.0 9.2漏洞、受影响运行时与修复版本,说明CLI和Web PHP区别、发行版补丁回移、FPM及容器更新验收,以及临时缓解措施的限制。
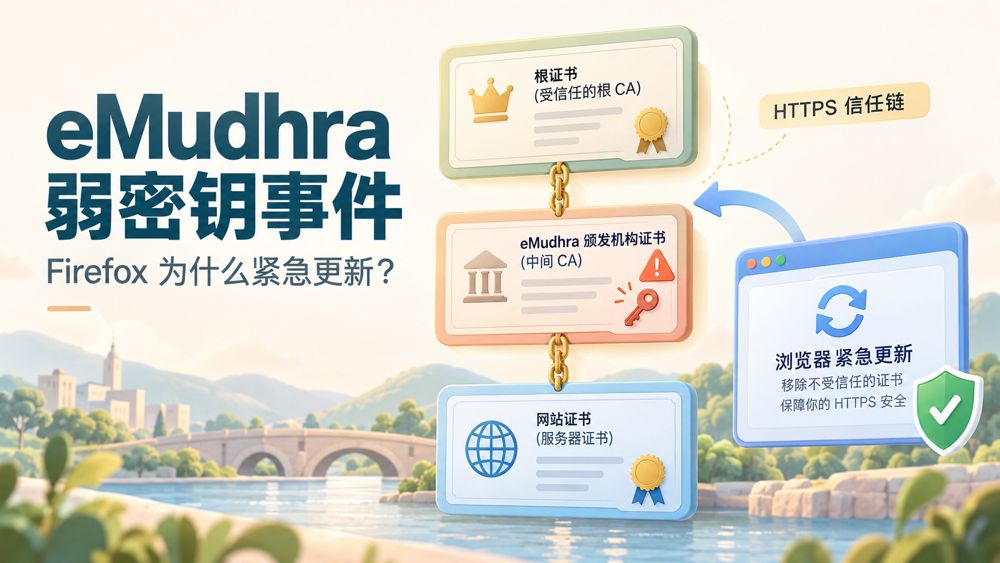
eMudhra 中间 CA 弱密钥事件:Firefox 为什么紧急更新?
根据 Mozilla、Google、CERT-In 和 eMudhra 的公开资料,梳理2026年10月八个中间CA弱密钥事件,解释MFSA 2026-111、OneCRL紧急封禁、根证书失信与普通用户和站长的处置方法,并区分已确认事实、厂商解释和待调查问题。