CI/CD 是什么?持续集成、持续交付与持续部署的区别
CI/CD 关注的是代码变更怎样可靠地交付:持续集成尽早检查变更能否一起工作,持续交付让软件保持可部署状态,持续部署则让符合条件的变更自动进入生产环境。 CD 可以指持续交付,也可以指持续部署,讨论方案时需要说清具体含义。Red Hat 的概念说明也区分了这两种用法。
一个项目已经有自动构建,仍可能需要维护者手动找文件、改配置,再登录服务器复制文件。另一个项目推送后会自动部署,但没人知道线上到底是哪次提交,也没有检查关键页面。它们都做了自动化,交付链路的完整程度却不同。
本文面向个人开发者和小团队,解释三个概念、流水线的关键边界,以及怎样判断一次上线是否完成。文中的通用流程是教学示意;博客案例依据2026年11月11日核对的私有仓库配置和已有维护记录整理,不是本次重新执行的部署实验。
CI、持续交付与持续部署的区别
| 实践 | 主要解决的问题 | 对生产部署的要求 |
|---|---|---|
| 持续集成,Continuous Integration,CI | 频繁整合代码,并用自动构建和测试尽早发现集成问题 | 不要求自动部署到生产 |
| 持续交付,Continuous Delivery | 让软件持续处于可以部署、可以发布的状态 | 可以保留人工或业务发布决策,不要求每次变更立即上线 |
| 持续部署,Continuous Deployment | 让通过约定检查的合格变更自动进入生产 | 正常路径不再逐次等待人工批准生产部署 |
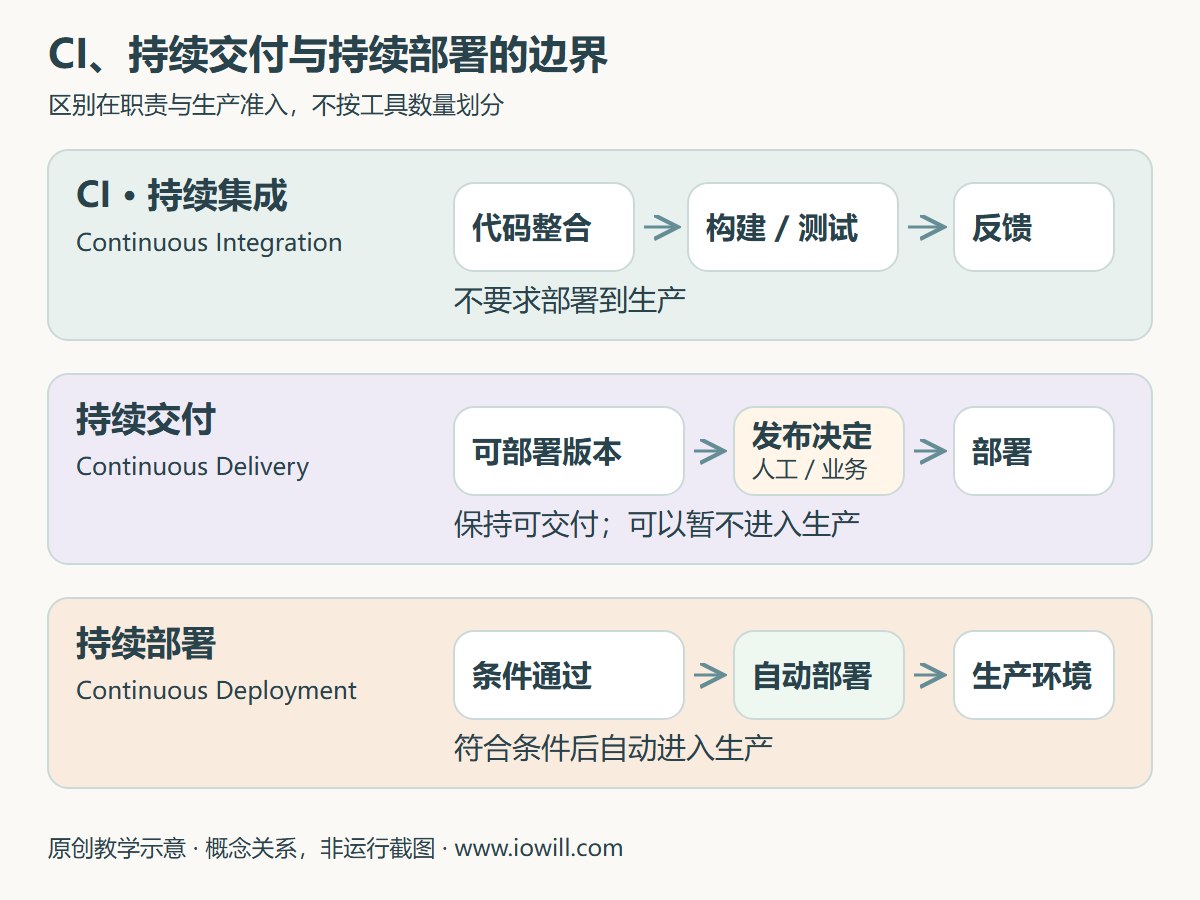
图1:原创教学示意。CI不要求生产部署;持续交付保留发布决定,持续部署在条件满足后自动进入生产。
CI 既包含自动检查,也包含及时整合代码的协作方式。功能分支每次推送都运行测试,但长期不与主线整合,仍可能在合并时集中暴露冲突。运行了名为“CI”的工具,不等于已经形成持续集成的工作习惯。 Martin Fowler 对CI的定义强调频繁整合和自动验证,而不只是安装一个构建服务。持续集成说明
持续交付也不只是“部署前多一个确认按钮”。如果每次确认后还要临时补环境、重新找包、手工修改代码,系统就没有真正保持可交付状态。人工决定的是何时部署,部署过程本身应当可重复、可验证。持续交付说明
持续部署进一步自动化了进入生产的决定。它仍然需要准入条件、权限和异常处理;高风险变更如果保留独立的人工审批路径,就应分别说明自动化覆盖哪些变更,而不是把全部发布统称为全自动。
三者不是按工具数量划分的等级。一个小型应用可以采用CI加人工发布,一个静态网站可以自动部署;是否需要持续部署,取决于风险、验证能力和发布需求。
一次代码变更怎样走到生产
下面是通用交付流程的教学示意,不对应某个平台的默认配置:
1 | 提交代码或合并请求 |
每一步都要有明确的输入和成功判据。测试通过,说明约定用例在当前环境下通过;构建成功,说明生成了产物;部署接口成功,说明平台接受或完成了对应操作。只有继续检查实际服务,才能判断这次变更是否按预期对用户生效。
构建产物可以是安装包、容器镜像,也可以是一组静态文件。它需要与源码版本对应,否则“测试过的版本”和“实际部署的版本”可能不是同一份内容。GitHub 的Artifacts文档介绍了在作业之间保存和传递构建输出的方式,并用作业依赖约束消费产物的顺序。
例如,提交A通过测试后生成了一个安装包,随后主分支进入提交B。如果部署步骤临时从主分支重新取代码,却仍沿用A的测试结论,就没有证明B满足相同条件。这里的A、B只是示意版本,没有对应真实发布。
为便于追溯,我建议至少保留源码提交、运行编号、产物标识和目标环境。能够复用已验证产物时,沿用同一产物;确实需要由托管平台重新构建时,固定提交并核对构建环境和最终输出,不能只因提交相同就宣称两份产物的字节一定一致。
发布门禁和凭据权限应分别设计
发布门禁回答“什么条件下可以进入生产”,权限配置回答“哪个执行过程可以操作生产”。两者需要同时成立。
例如,主分支合并前要求检查通过,生产部署前再按风险决定是否审批。GitHub环境保护规则可以配置审批、分支限制等条件,但具体能力受仓库可见性和账号方案影响,不能把某个界面选项当成所有仓库都已具备的能力。GitHub部署与环境文档
权限也不应因为流水线方便而全部打开。只读构建、上传产物、修改仓库和部署生产,应按实际职责授权;凭据放在适当的Secret或平台凭据存储中,避免进入源码、日志和构建输出。GitHub的安全文档建议默认收紧GITHUB_TOKEN,再按作业增加必要权限,并指出自动日志脱敏并非绝对可靠。GitHub Actions安全使用说明
自动部署还需要明确授权范围。预先批准的日常网站更新可以自动执行,软件版本号更新、标签、Release或软件分发则可以保留独立决策。代码推送、生产部署和正式发版不必捆成同一个动作,具体约定应写入项目文档。版本含义可结合本站的语义化版本文章阅读。
博客案例:并行构建与部署后的核验
本站使用Hexo生成静态文件,GitHub Actions运行检查,Cloudflare Pages承担正式托管。源码仓库为私有,以下公开的是脱敏后的职责和关系,读者无法直接复核完整仓库;平台通用机制由公开官方文档支持。
按本文核对的配置,普通主分支推送会分别启动两条链路:
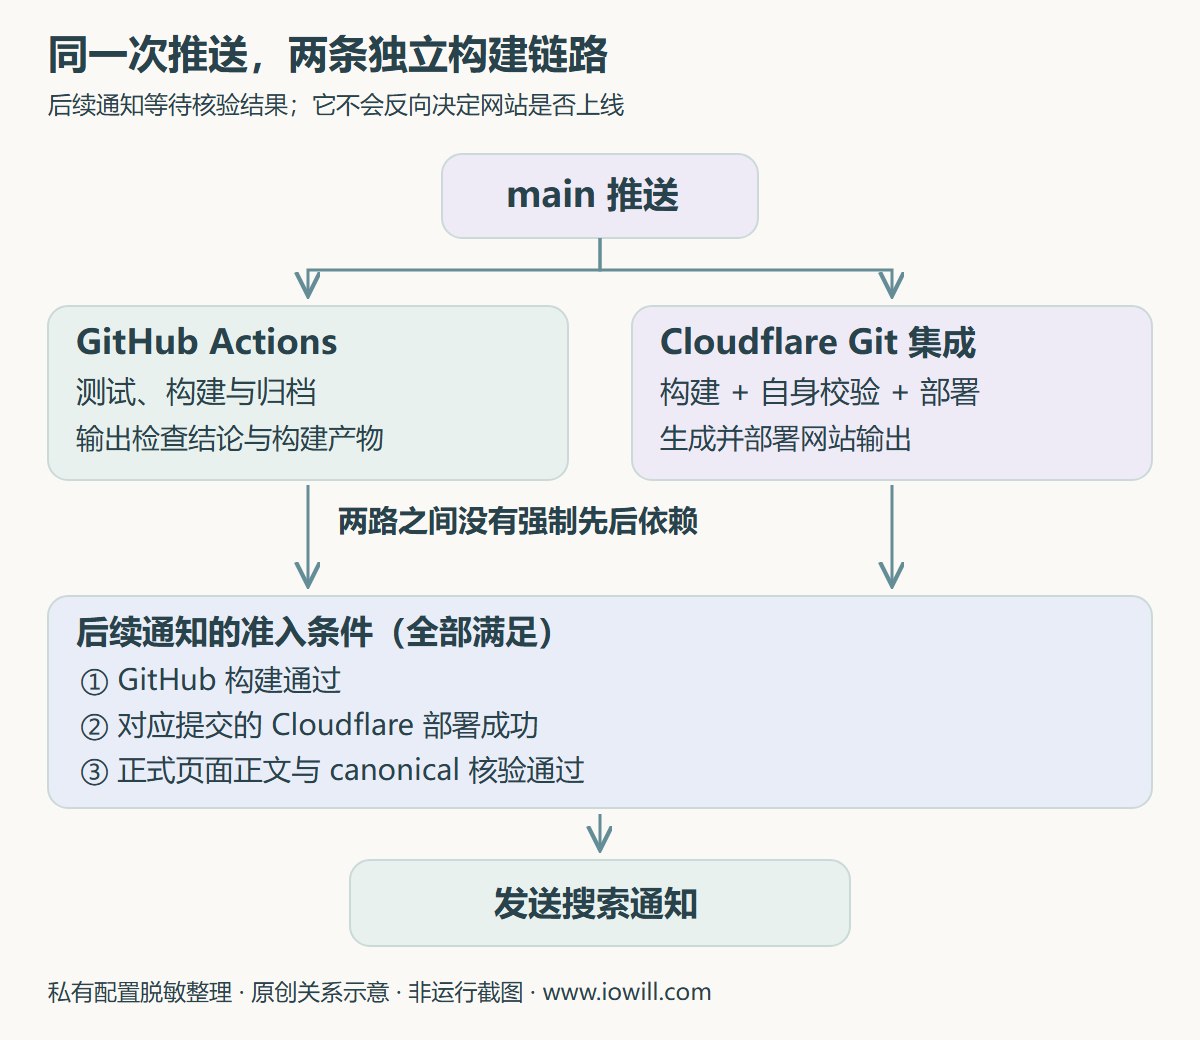
图2:私有配置的脱敏关系示意,非运行截图。GitHub检查不是Cloudflare Git构建的启动前置,后续通知有独立的准入条件。
这里不能画成“GitHub全部检查通过 → Cloudflare才开始部署”。 两者有各自的触发入口,普通Git集成不因另一个工作流存在,就自动成为它的下游作业。Cloudflare官方文档说明了仓库推送触发部署及其分支控制方式。Cloudflare Pages Git集成
本站Cloudflare构建脚本自身包含生成后校验,失败时不继续发布输出;但这不等于它等待了GitHub工作流里的全部额外测试。若要求所有指定CI检查通过后才能进入生产,就需要在合入生产分支前真正执行门禁,或调整为由通过检查的部署作业显式上传;不能只修改流程图。
本站的后续核验会关联具体提交的Cloudflare部署,再检查正式域名的正文和canonical等内容。canonical是页面声明的首选网址。这些检查用于判断本次内容是否在目标站点生效,并不是对所有访客网络、每个页面交互或搜索引擎收录的完整验收。
这个案例适合解释几个边界:构建脚本执行结束、平台显示部署成功、正式域名返回预期内容、搜索服务接收通知,分别代表不同阶段的结果。某一阶段成功,不能代替后续阶段的证据。
定时触发与实际发布时间
定时发布是在交付链路前面增加一个触发条件,并没有改变后续的构建、部署和验收要求。
排期时间应明确时区。本站排期采用北京时间,现有GitHub cron以UTC配置,北京时间20:00对应UTC12:00;排查时需要把配置时间和运行记录换算到同一口径。
配置了20:00执行的任务,只说明计划在这个时间触发。GitHub官方文档明确提示,schedule事件在高负载时可能延迟,部分排队任务还可能被丢弃;不能把该机制写成严格准点保证。GitHub工作流触发事件:schedule
排查“文章没按时出现”时,需要依次确认:触发事件是否到达,执行器是否开始运行,是否选中了到期文章,构建和部署是否完成,以及正式页面是否已经更新。一次任务绿色结束,也可能只是没有到期内容而正常跳过。
本站配置了另一触发来源参与补查,但这只能增加发现漏跑的机会,不能消除排队、认证失效和托管故障。触发配置存在、只读探针成功、真实文章上线仍要分别核对,不能据此承诺准点发布。
失败重试与回退的边界
重试应针对失败阶段。下面是按交付职责整理的处理建议,不是所有项目通用的自动重试策略:
| 观察到的情况 | 处理重点 |
|---|---|
| 依赖下载超时,尚未进入业务操作 | 判断是否为临时网络错误,设置有上限的重试;认证错误需要先修复凭据 |
| 测试稳定失败 | 检查变更或测试本身,修正后重跑受影响检查;不能靠反复执行掩盖稳定缺陷 |
| 部署请求超时,结果不明确 | 先按目标版本查询平台状态,避免尚未查明结果就重复部署 |
| 平台成功,正式页面仍旧或不可用 | 检查实际域名、版本、路径和缓存,区分托管部署与访问链路的问题 |
| 网站已正确上线,后续通知失败 | 保存网站已上线的结果,单独处理通知;重试前确认外部服务是否已经接收 |
多次触发和多个执行器还可能让旧版本覆盖新版本,或对同一操作重复执行。需要协调哪些任务可以并行、哪些必须串行,并在恢复时重新核对目标版本。简单加一个重试循环,不能自动解决顺序和重复执行问题。
回退也要明确对象。重新部署旧静态文件,可以恢复网站内容;它不会撤销已经发送的通知。对有数据库的应用,旧代码也不一定兼容新数据结构。涉及迁移时,应在发布前考虑备份、兼容期和恢复步骤,不能把git revert当成完整恢复方案。
个人项目怎样逐步接入CI/CD
个人项目可以从一条真实可复用的检查入口开始:明确运行环境,让新环境能够按文档安装依赖、执行相关测试并完成构建。把这些命令接入提交或合并检查,通常比先搭建复杂的多环境体系更容易发现当前缺口。
之后再明确产物、部署目标和上线判据。初期可以保留人工决定何时部署,同时让准备和部署步骤可重复执行;只有当失败处理、权限和线上检查已经清楚,再考虑扩大自动部署范围。这里是按风险逐步推进的建议,不要求所有项目采用相同阶段或固定工具。
检查范围同样应与变更风险相称。局部文案修改可以核对内容和构建,公共接口、认证、依赖或数据迁移需要更广的验证;“用了CI”并不意味着每次都必须跑所有测试,也不意味着局部测试通过就能代表整套系统。测试选择可参考本站的回归测试与AI Agent文章。
一条流水线是否适合当前项目,可以用三个具体问题判断:它能否及时发现当前最常见的错误,能否确定部署的是什么版本,失败后能否找到负责处理的阶段。自动化范围可以逐步扩大,完成标准应保持清楚。
常见问题
持续交付是否必须自动上线?
不必须。持续交付强调软件保持可部署状态,生产发布可以保留人工或业务决定;持续部署才进一步自动化合格变更进入生产的步骤。
CI通过是否代表软件没有缺陷?
不代表。它只提供已执行检查在相应代码和环境下通过的证据;用例覆盖之外的行为、生产配置和外部依赖仍可能出现问题。
定时任务绿色结束,为什么文章还没出现?
需要检查该次运行实际做了什么。未到期跳过、没有选中文章、只执行探针,或后续部署尚未完成,都不能当作正式文章已经上线。应关联同一版本的触发、执行、部署和页面结果。
参考资料
- Martin Fowler:Continuous Integration,2024年更新版本,用于频繁整合和自动验证的概念边界。
- Martin Fowler:Continuous Delivery,2013年概念文章,用于可交付状态与自动生产部署的区别。
- Red Hat:What is CI/CD?,用于CI/CD术语及两种CD含义的说明。
- GitHub:Store and share data with workflow artifacts,用于产物传递与作业依赖。
- GitHub:Deployments and environments,用于环境保护规则及能力限制。
- GitHub:Secure use reference,用于最小权限和凭据处理。
- Cloudflare Pages:Git integration,用于Git推送、平台构建和部署的关系。
- GitHub:Events that trigger workflows,用于定时触发的延迟和漏跑边界。
资料核对日期为2026年11月11日。上述资料分别支持概念或具体平台行为,不能据此推导本站的可靠性、性能或准点率;私有案例用于说明核对到的配置关系。